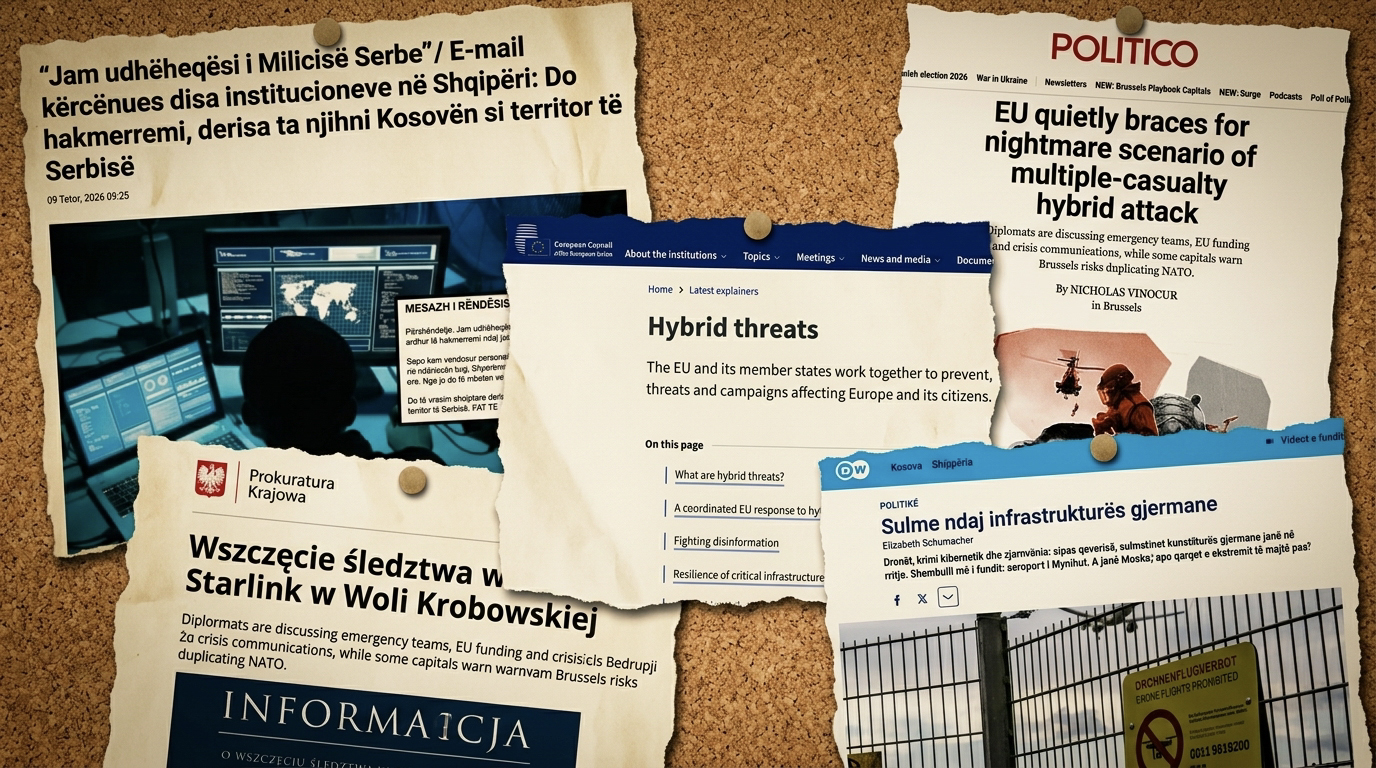
Një email që njoftonte vendosjen e një mjeti shpërthyes mbërriti në adresat elektronike të mbi 150 institucione shqiptare mëngjesin e 9 tetorit duke ngjallur alarm. Dërguesi prezantohej si “udhëheqësi i Milicisë Serbe” dhe e justifikonte këtë kërcënim me mosnjohjen e Kosovës si territor seb. Kontrollet e kryera nga Policia nuk evidentuan lëndë shpërthyese ndërsa hetimet e para zbulojnë se emaili është dërguar nga një databazë studentore në një universitet publik në Yopal të Kolumbi. Me shumë gjasa, një email i kompromentuar që përdoret për të fshehur gjurmët e dërguesve të vërtetë. Autoritetet vijojnë të hetojnë burimin e mesazhit, një gjurmim jo i lehtë kur pikënisja mund të jetë nga vende jo miqësore dhe të gatshme për të ofruar bashkëpunim me agjencitë shqiptare.
Ky nuk është rasti i parë i kërcënimeve elektronike gjatë muajve të fundit. Më 27 gusht, një email nga një adresë e ngjashme me domainin e një universiteti në Argjentinë, njoftonte vendosjen e eksplozivit nga Shteti Islamik (ISIS) në një sërë gjykatash dhe bashkish. Edhe në këtë rast kërcënuesi nuk kishte për synim të ndërpriste mësimin në shkolla, duke lënë të dyshohet për ndonjë hacker gjimnazist që kërkon një ditë pushimi, por as përfitime financiare nga ndonjë kërcënim ndaj autoriteteve publike apo bizneseve private.
Këto kërcënime në shkallë të gjerë ndaj institucioneve publike ngjajnë me operacione që synojnë destabilizim dhe testim të reagimit institucional dhe mekanizmave të sigurisë. Ky tipar është i njohur në praktikat e “testimit nën presion” (pressure-testing) institucional, ku aktorë të ndryshëm, provojnë kufijtë e tolerancës së sistemit.
Kërcënime hibride edhe në Shqipëri?
Megjithëse është ende herët për të folur për një operacion të koordinuar hibrid nga vende armiqësore, këto sulme që krijojnë panik janë një tregues ekspozimi ndaj rrezikut. Sipas Këshillit të Bashkimit Europian, kërcënimet hibride zakonisht janë aktivitete të dëmshme të koordinuara, të planifikuara dhe të kryera me qëllim keqdashës, që synojnë dobësimin e një shteti apo institucioni përmes mjeteve të ndryshme, shpesh të kombinuara.
Ato mund të përfshijnë manipulimin e informacionit, sulmet kibernetike, presionin ekonomik, ndërhyrjen politike të fshehtë, diplomacinë shtrënguese ose kërcënimin me forcë ushtarake. Aktorët mund të jenë shtetërorë ose joshtetërorë. Një karakteristikë është edhe vështirësia e atribuimit: këto operacione mund të projektohen për të qëndruar nën pragun e një akti të hapur lufte dhe për ta bërë më të vështirë identifikimin e autorit.
Më shumë se dyshim
Vendet kryesore evropiane po përballen së fundi me sulme të ndryshme hibride duke detyruar autoritetet të drejtojnë gishtin ndaj Rusisë apo grupeve të mbështetura prej saj. Në aeroportin Leipzig/Halle, më 4 gusht 2026, u krye një tentativë sulmi që qeveria gjermane e klasifikoi më pas si hibrid. Pas hetimeve policore, analizës së mënyrës së veprimit dhe vlerësimeve të inteligjencës, Berlini ia atribuoi politikisht përgjegjësinë Rusisë. Aktivitete të dyshimta dronësh kanë detyruar mbylljen e përkohshme të aeroportit të Munihut, ndërkohë që hekurudha gjermane është ndeshur me dëmtime të qëllimshme të infrastrukturës hekurudhore.
Një rast tjetër po hetohet në Poloni. Pas një zjarri më 23 shtator 2026 në një stacion tokësor të sistemit Starlink, Prokuroria Kombëtare hapi hetim për sabotim dhe vepër me karakter terrorist. Sipas prokurorisë, ekziston dyshim i arsyeshëm se autorët mund të kenë vepruar me urdhër të shërbimeve speciale ruse; deri tani askush nuk është akuzuar. Pas këtyre zhvillimeve Bashkimi Evropian ka nisur përgatitjet për skenarë më të rëndë, duke diskutuar reagimin ndaj një sulmi të mundshëm hibrid me shumë viktima.
Autoritete shqiptare mbeten ende të kufizuara për përkufizimin e kërcënimeve me email si sulme hibride apo në fajësimin e ndonjë aktori të huaj, por njëherazi edhe për të testuar masa mbrojtëse dhe reagimi.
Edhe një email pa bombë ka efekt real
Në një mjedis ku kërcënimet hibride po bëhen pjesë e peizazhit të sigurisë europiane, edhe një email pa bombë ka efekt real: ai teston sistemin, konsumon energji institucionale dhe krijon hapësirë për aktorë që synojnë të masin përgatitjen e strukturave shtetërore.
Në këtë kontekst, kërcënimet me email edhe kur rezultojnë të rreme dhe pa rrezik fizik nuk mund të trajtohen si episode të izoluara apo si lojëra të padëmshme digjitale. Përsëritja e metodës dhe ngjashmëritë me raste të dokumentuara në Europë e Ballkan tregojnë se Shqipëria nuk është e imunizuar ndaj formave hibride të presionit dhe destabilizimit. Përballë kësaj dinamike, mbrojtja nuk është vetëm teknike, por strategjike dhe kërkon vigjilencë dhe përgatitje të vazhdueshme.